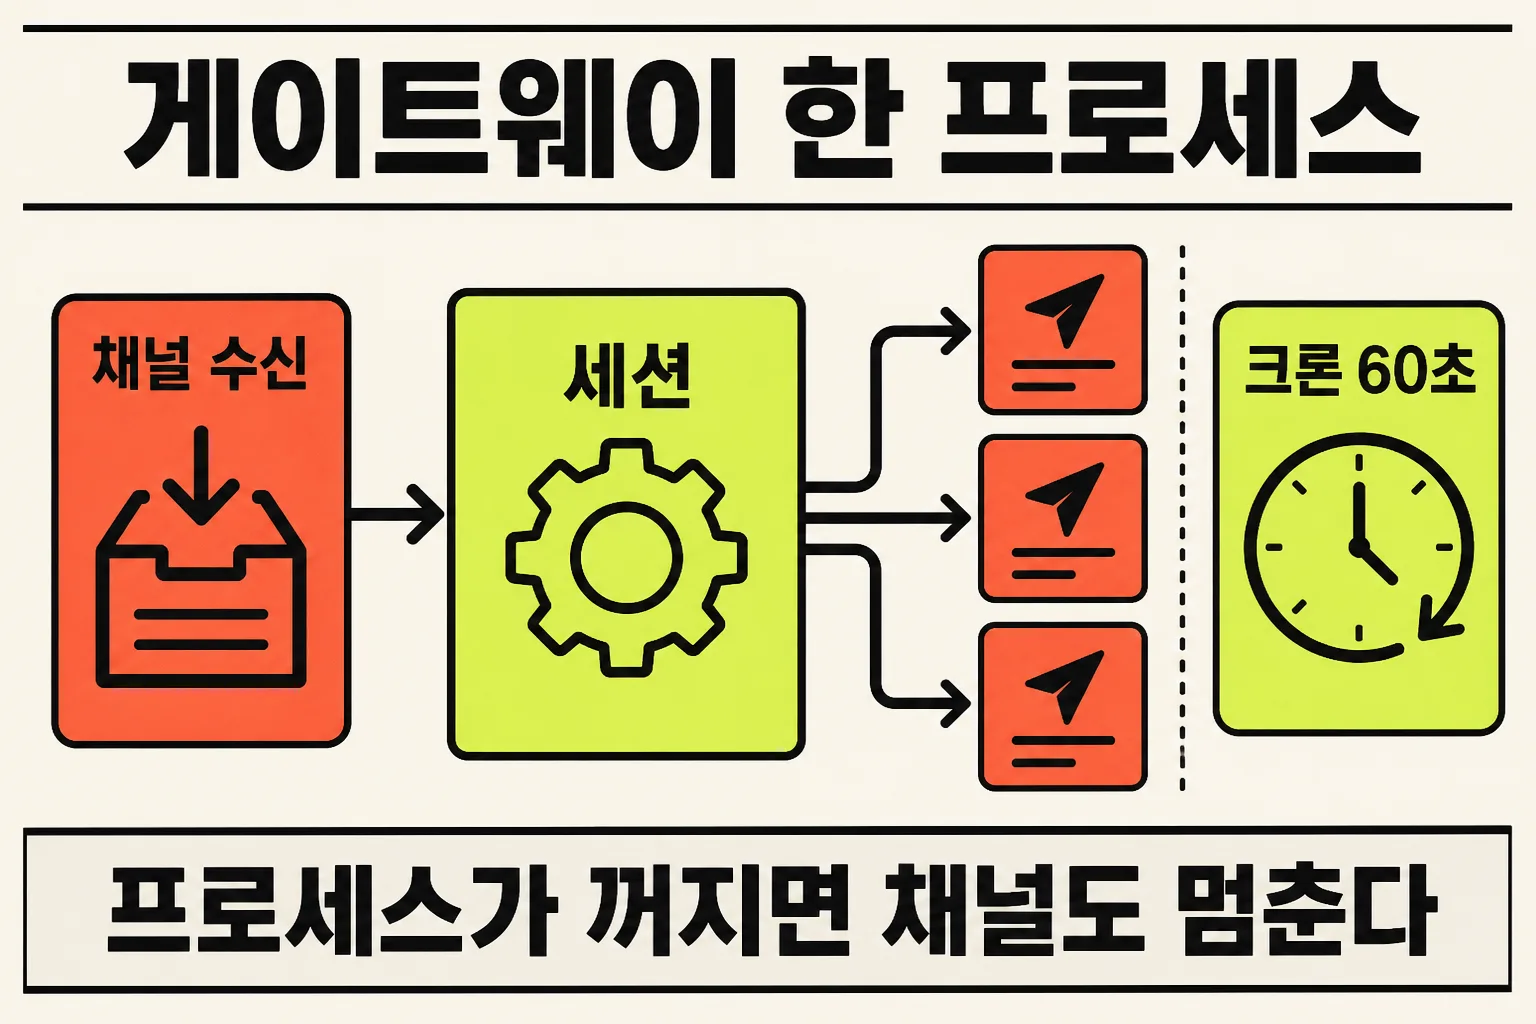
Hermes Agent는 Nous Research가 만든 오픈소스 에이전트다. 라이선스는 MIT이고 셀프호스팅이 전제다. 공식 문서는 hermes-agent.nousresearch.com/docs에 있다. 코딩 IDE에 붙어 있는 도구와 달리, 메신저 게이트웨이가 백그라운드 프로세스 하나로 Telegram, Discord, Slack, WhatsApp, Signal 등 여러 채널을 받는다. CLI와 TUI, Desktop, 게이트웨이는 같은 에이전트 루프로 모인다.
그 게이트웨이는 세션을 다루고, 크론도 돌린다. 메시징 문서는 크론 스케줄러가 60초마다 만기 작업을 실행한다고 적는다. 출근길에 텔레그램으로 어제 배포 로그 요약을 보내고, 데스크톱에서 이어서 대화하는 구성이 이 구조에서 나온다. 사람 없이 도는 실행이 실용인 동시에, 권한을 넓히기 전에 손대야 하는 지점이기도 하다.
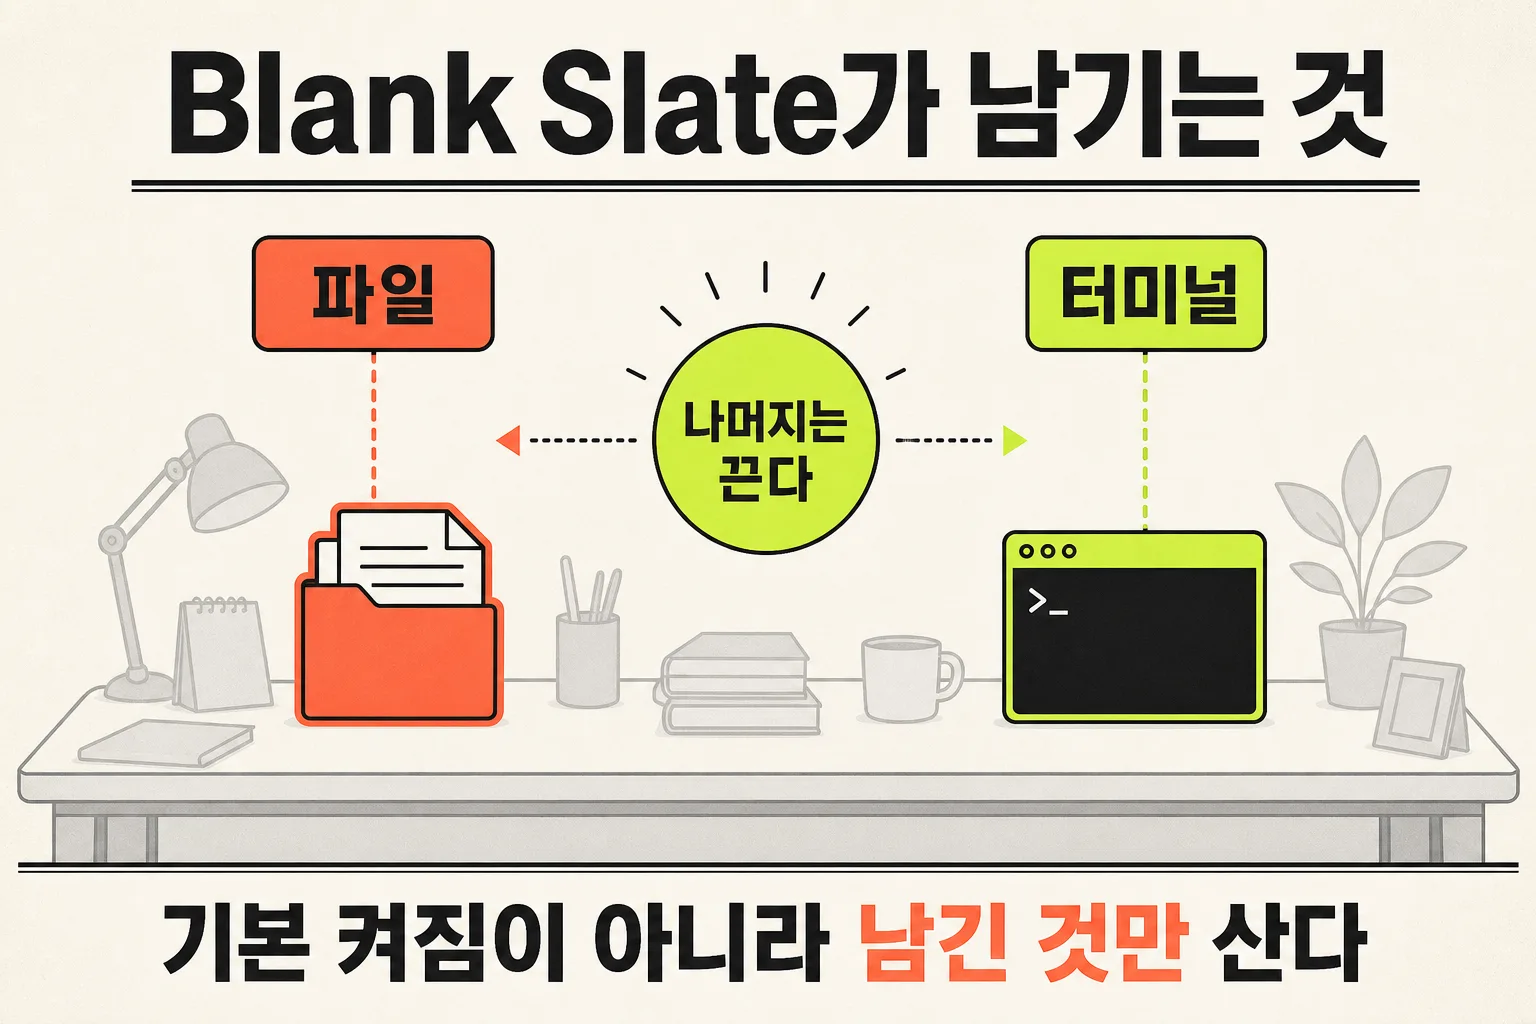
원문과 Quickstart는 최소 64,000 토큰 컨텍스트 모델을 요구하고, 그보다 작으면 시작 단계에서 거부된다고 적는다. 로컬이면 llama.cpp --ctx-size 65536, Ollama -c 65536 같은 설정이 예로 나온다. 회사 저장소를 만질 때는 Quick Setup보다 Blank Slate가 먼저다. Blank Slate는 프로바이더와 파일, 터미널만 남기고 나머지를 설정 파일에 명시적으로 끈다.
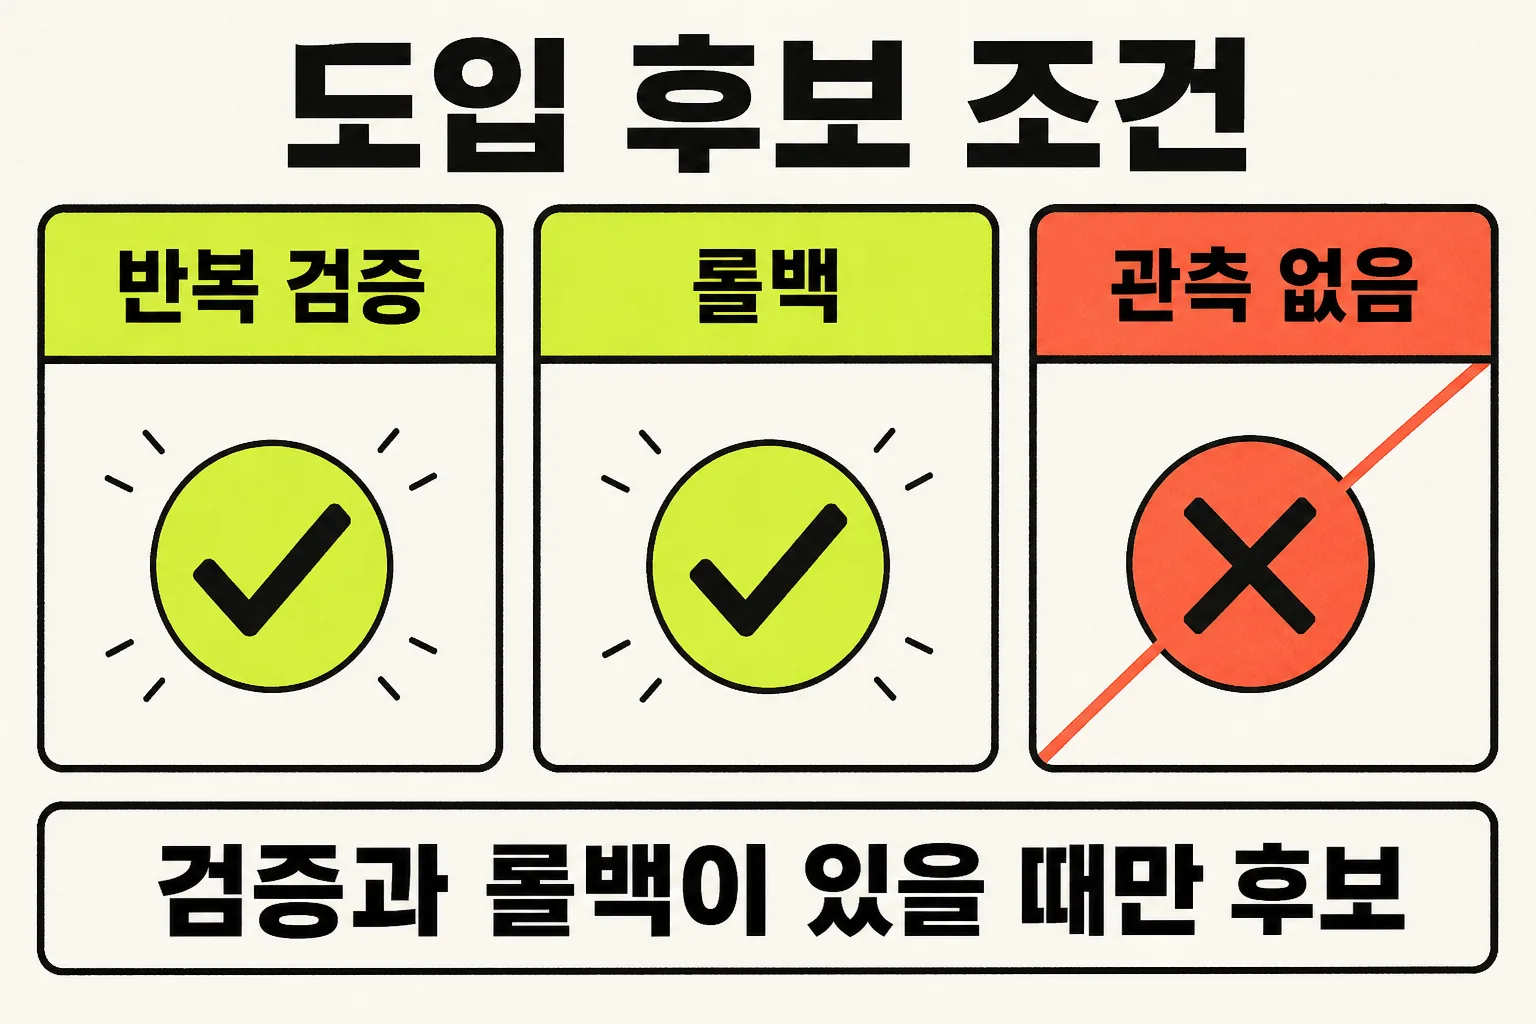
Gartner는 2027년까지 에이전틱 AI 프로젝트의 40%가 취소될 수 있다고 2025년 6월에 발표했다. 이유는 기술 한계보다 비용, 불명확한 가치, 미흡한 리스크 통제다. 주 3회 이상 반복되고, 결과가 맞았는지 테스트나 로그로 검증되며, 틀렸을 때 5분 안에 롤백되면 후보가 된다. 하나라도 없으면 지금은 후보가 아니다.
Nous MIT
Hermes Agent의 저작권자는 Nous Research다. 라이선스가 MIT이므로 코드를 직접 돌리고, 수정하고, 회사 안에 둘 수 있다. 셀프호스트가 전제다. 모델은 한 공급자에 묶이지 않는다. Nous Portal은 OAuth 한 번으로 300+ 모델과 Tool Gateway를 붙이는 경로이고, Anthropic, Copilot, OpenRouter 같은 기존 구독도 hermes model로 붙는다.
MIT와 셀프호스트는 책임의 위치다. 오늘 허용의 상한은 아니다. 게이트웨이가 채널을 받고 크론이 사람 없이 돌면, 권한이 넓은 채로 밤새 남을 수 있다. 그래서 설치 모드와 터미널 백엔드와 egress가 라이선스보다 앞선다.
GitHub 저장소는 NousResearch/hermes-agent다. 명령어와 옵션은 활발히 바뀌므로 설치 전 공식 Quickstart가 화면의 기준이다. MIT는 코드를 고칠 수 있다는 뜻이지, 게이트웨이 채널의 기본 도구 세트가 읽기만이라는 뜻이 아니다. 오늘 허용은 설치 모드와 백엔드가 가른다.
게이트웨이 채널 목록
공식 메시징 문서는 Telegram, Discord, Slack, WhatsApp, Signal, SMS, Email, Home Assistant, Mattermost, Matrix, Microsoft Teams 등을 한 게이트웨이에 붙인다고 적는다. 같은 에이전트가 채널을 넘나든다. 진입면이 CLI와 TUI, 메신저 게이트웨이인 점이 에디터에만 붙는 코딩 에이전트와 갈린다.
봇이 채널에 들어가면 그 채널의 사람이 에이전트를 사용할 수 있다. 기본값은 allowlist나 DM 페어링에 없는 사용자를 거부한다. hermes tools로 플랫폼별 도구 접근을 따로 두면 CLI의 터미널 허용과 텔레그램의 차단이 공존한다.
| 축 | Hermes | 터미널 전용 코딩 에이전트 |
|---|---|---|
| 진입면 | CLI, TUI, 메신저 게이트웨이 | 주로 에디터·터미널 |
| 스케줄 | 게이트웨이 안 크론(60초 틱) | 보통 별도 러너 |
| 라이선스 | MIT, 셀프호스트 | 제품마다 다름 |
| 첫 위험 | 채널 allowlist, 사람 없는 쓰기 | 저장소 직접 패치 |
핵심 포인트: 게이트웨이는 편의 기능이 아니라 실행면이다. 평범한 대화가 성립하기 전에 채널을 붙이면, 실패 원인을 채널과 모델과 권한 사이에서 못 가른다.
알림만 있고 상한이 없으면 밤사이 비용이 커질 수 있다. Anthropic OAuth는 Claude Max 플랜과 별도 구매한 extra usage credits 조건이 문서에 있다. 실험 키와 운영 키를 나누고 콘솔 상한을 먼저 두는 구성이 야간 크론과 같이 간다.
채널을 붙이는 대화형 명령은 hermes gateway setup이다. hermes gateway status는 그 프로세스가 살아 있는지를 본다. 게이트웨이가 서버에서 죽어 있으면 페어링이 되어 있어도 메시지가 쌓이지 않거나 늦게 도착한다. 기본 보안은 allowlist나 DM 페어링에 없는 사용자를 거부한다. TELEGRAM_ALLOWED_USERS는 숫자 ID 목록이다. 승인 예는 hermes pairing approve telegram XKGH5N7P다. 코드 만료는 문서상 1시간이다.
hermes tools로 텔레그램 경로의 터미널을 막아 두면 CLI의 터미널 허용과 채널의 차단이 공존한다. 봇이 채널에 들어가면 그 채널의 사람이 에이전트를 사용할 수 있다. 기능 목록이 긴 것은 입구의 폭이지 오늘 허용의 상한이 아니다. 평범한 대화가 성립하기 전에 채널을 붙이면 실패 원인을 채널과 모델과 권한 사이에서 못 가른다. 공식 Quickstart가 그 순서를 적은 이유다.
슬래시 명령 /status는 세션 정보를 돌려준다. /approve와 /deny는 위험한 명령의 허가와 거절이다. /stop은 하드 스톱이다. /new와 /reset은 대화를 새로 시작한다. 그룹에서 에이전트가 대답할 필요가 없으면 침묵 토큰 [SILENT], SILENT, NO_REPLY가 최종 응답 전체일 때 전송을 억제한다. 실패 턴을 침묵으로 숨기면 관측이 죽는다.
크론
비대화형 실행이 Hermes의 두 번째 차이다. 자연어로 스케줄을 걸 수 있다. 매일 아침 어제 커밋 요약을 텔레그램으로 보내는 일을 게이트웨이가 사람 없이 돈다. 크론 틱이 게이트웨이 안에 있으므로, 봇 프로세스만 살리고 크론을 다른 머신에 두는 구성과 운영 감각이 다르다.
크론 틱은 60초마다 만기 작업을 실행한다. 해상도가 1분이므로, 「지금 당장」보다 「다음 틱」에 가깝다. 사람 없이 도는 작업은 사고가 나도 늦게 발견된다. 자는 동안 쓰기 금지 시간대가 먼저 정해져 있으면, 야간 루프가 저장소를 바꾸는 폭이 줄어든다. 크론은 게이트웨이가 안정된 다음이다.
공식 Quickstart는 Hermes가 평범한 대화를 못 끝내면 기능을 더 얹지 말라고 적는다. 크론은 그 대화 다음이다. 온콜이 없으면 밤에 끊을 사람이 없다.
크론이 게이트웨이 안에 있다는 말은, 채널 봇만 살리고 systemd timer를 다른 머신에 두는 구성과 실패 면이 다르다는 뜻이다. 게이트웨이가 죽으면 채널과 스케줄이 같이 멈춘다. 반대로 게이트웨이가 살아 있고 쓰기가 열려 있으면, 60초 틱마다 만기 작업이 저장소를 건드릴 수 있다. 자는 동안 쓰기 금지 시간대는 그 틱이 실행하는 도구 권한을 밤에 좁히는 설정이다. hermes tools로 텔레그램 경로의 터미널을 막아 두면, 크론이 채널로 요약을 보내도 셸은 CLI에만 남는다.
자연어 스케줄은 「매일 아침 8시에 어제 커밋 요약」처럼 사람이 읽는 문장이다. 해상도가 1분이므로 8시 정각이 아니라 다음 틱에 가깝다. 실패한 크론이 알림 없이 재시도하면 비용과 변경이 같이 쌓인다. 실패율과 예산 알림이 크론보다 앞서는 이유다.
서브에이전트
세 번째는 서브에이전트다. 각자 별도의 대화와 터미널을 가진 격리된 에이전트를 띄운다. 긴 작업에서 컨텍스트가 터지는 것을 줄이는 구조적 해법이라 체감이 크다. 본 대화가 모든 도구 호출을 한 컨텍스트에 쌓으면 64K 하한 안에서도 공간이 빨리 줄어든다. 격리는 그 공간을 작업 단위로 나누는 일이다.
서브에이전트도 같은 시크릿 파일과 같은 터미널 백엔드를 쓸 수 있다. 대화가 나뉘어도 키가 나뉘는 것은 아니다. Docker 백엔드와 egress가 같이 있는 이유가 여기 있다.
위임 도구는 Blank Slate에서 초기에 꺼진다. 서브에이전트를 나중에 여는 순서는 평범한 대화와 파일, 터미널 다음이다.
서브에이전트의 별도 터미널은 호스트 셸일 수도 있고 Docker 컨테이너일 수도 있다. 백엔드가 Local이면 격리는 대화 컨텍스트뿐이고, 디스크는 같다. Docker면 실패가 컨테이너 안에서 멈추기 쉽다. egress가 켜져 있으면 서브에이전트도 진짜 키를 직접 보지 못한다. 위임을 먼저 열고 백엔드를 Local로 두면, 긴 작업의 컨텍스트는 나뉘어도 사고 경계는 나뉘지 않는다.
Gartner가 2025년 6월에 발표한 2027년 40% 취소 전망의 이유는 비용, 불명확한 가치, 미흡한 리스크 통제다. 반복, 검증, 5분 롤백이 그 세 이유를 설치 전에 가른다. 주 3회 미만이거나 테스트가 없거나 롤백이 5분을 넘으면 지금은 후보가 아니다.
SKILL.md
Skills는 특정 작업 절차를 적은 SKILL.md다. 이름, 설명, 단계별 절차로 구성된다. 에이전트는 평소에 짧은 요약만 읽다가, 그 작업이 필요할 때만 전체를 로드한다. 스킬을 많이 설치해도 매 요청이 무거워지는 폭을 상대적으로 줄인다.
남의 스킬은 보안 스캔을 통과하더라도 절차 내용을 직접 읽고, 스킬은 결국 에이전트에게 이렇게 하라는 지시문이다. 팀 배포 절차를 먼저 ~/.hermes/skills/에 두는 편이 외부 카탈로그보다 앞선다.
카탈로그를 보고 고르는 명령은 아래와 같다.
hermes skills browse
hermes skills search kubernetes
hermes skills install openai/skills/k8s
hermes skills opt-in --syncbrowse는 허브 목록을 연다. search는 키워드로 좁힌다. install의 인자는 source/path 슬러그다. openai/skills/k8s는 OpenAI 카탈로그의 k8s 스킬을 뜻하고, 정확한 슬러그는 browse로 본다. opt-in --sync는 선택한 스킬을 활성화하고 동기화한다.
설치된 스킬은 자동으로 슬래시 커맨드가 된다. /k8s deploy the staging manifest처럼 쓰면 CLI에서도, 연결된 메신저에서도 동작이 같다. 미리 다 설치할 필요는 없다. 대화 중 작업이 매칭되면 에이전트가 번들 스킬을 고른다.
설치 스크립트
macOS나 Windows면 공식 사이트의 Hermes Desktop 설치가 가장 편하다. CLI만 원하면 설치 스크립트가 있다. Linux, macOS, WSL2, Android(Termux)는 아래와 같다.
curl -fsSL https://hermes-agent.nousresearch.com/install.sh | bash
source ~/.zshrcinstall.sh는 hermes 바이너리를 PATH에 넣는다. source ~/.zshrc는 현재 셸에 그 PATH를 반영한다. bash면 ~/.bashrc다.
Windows 네이티브 PowerShell은 아래 형태다.
iex (irm https://hermes-agent.nousresearch.com/install.ps1)설치 후 hermes setup을 돌리면 세 가지 모드가 나온다. 가장 빠른 길은 hermes setup --portal이다. 회사 코드나 실제 데이터가 걸려 있으면 빠른 길로 먼저 들어가지 않고 Blank Slate를 고른다.
| 모드 | 내용 | 맞는 경우 |
|---|---|---|
| Quick Setup (Nous Portal) | OAuth로 300+ 모델과 Tool Gateway | 일단 돌려보고 싶을 때 |
| Full Setup | 모든 프로바이더와 도구를 직접 선택 | 자기 키를 쓸 때 |
| Blank Slate | 최소한만 켜고 시작 | 회사 저장소를 만질 때 |
64K 미만 모델은 시작 단계에서 거부된다. 로컬이면 llama.cpp --ctx-size 65536, Ollama -c 65536이 문서 예다.
hermes 바이너리가 PATH에 들어온 뒤의 대화형 설정은 hermes setup이다. --portal은 Nous Portal OAuth로 300+ 모델과 Tool Gateway를 붙이는 빠른 길이다. Full Setup은 프로바이더와 도구를 직접 고른다. Blank Slate는 프로바이더와 File Operations, Terminal만 남기고 웹, 브라우저, 코드 실행, 비전, 메모리, 위임, cron, skills, 플러그인, MCP를 설정 파일에 명시적으로 끈다. 회사 코드나 실제 데이터가 걸려 있으면 빠른 길로 먼저 들어가지 않는다.
설치 스크립트가 하는 일은 바이너리와 PATH뿐이다. 권한과 키와 채널은 그 다음 명령이다. hermes config set terminal.backend docker는 yaml의 백엔드 키만 바꾼다. hermes tools는 툴셋을 플랫폼별로 켜고 끈다. hermes egress setup과 hermes egress start는 샌드박스가 진짜 API 키를 직접 보지 못하게 프록시 데몬을 구성하고 띄운다. 현재 Docker에만 연결되어 있다. 백엔드를 SSH로 바꾸면 지원 범위를 같이 본다.
docker_forward_env 화이트리스트가 넓으면 시크릿이 컨테이너 안으로 그대로 들어간다. 마운트한 경로가 넓으면 실패의 경계만 옮겨 갈 뿐이다. 키를 yaml에 넣으면 설정과 시크릿이 한 파일에 섞인다. 비밀값은 ~/.hermes/.env, 일반 설정은 ~/.hermes/config.yaml로 자동 분리된다.
Blank Slate
Blank Slate가 켜주는 것은 프로바이더와 모델, File Operations 툴셋, Terminal 툴셋이다. 웹, 브라우저, 코드 실행, 비전, 메모리, 위임, cron, skills, 플러그인, MCP 서버는 초기에 비활성이다. 끄는 도구들을 설정 파일에 명시적으로 기록하므로, 업데이트 후에도 선택하지 않은 기능이 조용히 다시 켜지는 일이 줄어든다. 감사 대응이 필요한 환경에서는 이 차이가 크다.
필요한 것을 나중에 여는 명령은 hermes tools, hermes skills opt-in --sync, hermes setup agent다. 첫 주 권장 상태는 Blank Slate와 File Operations, Terminal(Docker 백엔드)이다. 이 조합이면 최악의 실패가 컨테이너 안에서 멈추기 쉽다.
비밀값은 ~/.hermes/.env, 일반 설정은 ~/.hermes/config.yaml로 자동 분리된다. 직접 편집은 최소화하고 CLI를 쓰면 경로 실수를 줄인다.
hermes config set terminal.backend docker
hermes tools
config set terminal.backend docker는 yaml의 백엔드 키만 바꾼다. hermes tools는 툴셋을 플랫폼별로 켜고 끈다. 키를 yaml에 넣으면 설정과 시크릿이 한 파일에 섞인다.
Docker egress
Hermes는 터미널 백엔드를 local, Docker, SSH, Singularity, Modal 등으로 지원한다. 기본값이 local이면 로컬에서 직접 명령을 실행한다. 회사 저장소를 만질 가능성이 보이면 처음부터 바꾼다.
hermes config set terminal.backend docker
hermes egress setup
hermes egress start
terminal.backend docker는 명령이 컨테이너 안에서 돌게 한다. egress setup은 프록시 데몬을 구성하고, egress start는 그 데몬을 띄운다. 하는 일은 샌드박스가 진짜 API 키를 직접 보지 못하게 만드는 것이다. 불투명한 프록시 토큰만 받고, 실제 키는 로컬 TLS 인터셉트 데몬 뒤에서만 사용된다. 컨테이너가 탈취되거나 잘못된 경로로 데이터를 보내려 해도 키 자체 유출을 줄이는 방향이다. 현재 Docker에만 연결되어 있다. 백엔드를 SSH로 바꾸면 지원 범위를 같이 본다.
docker_forward_env 화이트리스트가 넓으면 시크릿이 컨테이너 안으로 그대로 들어간다. 마운트한 경로가 넓으면 실패의 경계만 옮겨 갈 뿐이다.
게이트웨이를 나중에 붙이는 이유
메신저 연결은 간판 기능이지만 가장 나중이다. 공식 Quickstart도 Hermes가 평범한 대화를 못 끝내면 기능을 더 얹지 말라고 적는다. 게이트웨이를 붙이면 실패 원인이 채널과 모델과 권한 사이에 섞인다.
hermes gateway setup
hermes gateway status
gateway setup은 플랫폼과 토큰, allowlist를 대화형으로 받는다. gateway status는 프로세스가 살아 있는지를 본다.
게이트웨이를 붙이기 전에 볼 것은 세 가지다. 첫째, allowlist다. 기본값은 allowlist나 DM 페어링에 없는 사용자를 거부한다. 둘째, cron은 게이트웨이가 안정된 다음이다. 셋째, 메신저에서는 권한을 더 좁게 둔다. hermes tools로 플랫폼별 도구 접근을 따로 설정할 수 있다.
공식 문서가 권하는 복구 순서는 hermes doctor, hermes model, hermes setup, hermes sessions list, hermes --continue, hermes gateway status다.
| 증상 | 원인 | 다음 |
|---|---|---|
| 열리는데 응답이 비었거나 깨짐 | 프로바이더 인증 또는 모델 선택 오류 | hermes model 재실행 |
| 커스텀 엔드포인트가 이상한 답을 함 | base URL/모델명 오류 | 다른 클라이언트로 먼저 검증 |
| 게이트웨이는 떴는데 메시지가 안 감 | 봇 토큰 또는 allowlist 미완성 | hermes gateway setup |
--continue가 세션을 못 찾음 | 프로필이 바뀌었거나 저장 안 됨 | hermes sessions list |
| 모델이 이상하게 폴백됨 | 라우팅/폴백 설정 과함 | 베이스가 안정될 때까지 라우팅 끄기 |
멀티 프로바이더 폴백은 기본 대화가 안정되기 전에 켜면 문제가 어디서 났는지 잊히기 쉽다. 에이전트가 엉뚱한 길로 가고 있으면 새 메시지를 입력하고 Enter를 누르면 현재 작업을 중단하고 새 지시로 전환한다. Ctrl+C도 된다. hermes --tui는 클래식 CLI와 세션, 설정, 슬래시 커맨드를 공유하지만, 모달 오버레이와 논블로킹 입력이 있어서 긴 작업에서 체감이 다르다.
지금 붙일 조건
주 3회 이상 반복되고, 결과가 맞았는지 테스트나 로그로 검증되며, 틀렸을 때 5분 안에 롤백되면 후보가 된다. 하나라도 없으면 지금은 후보가 아니다. 검증 장치를 먼저 만드는 쪽이 결과적으로 빠르다.
Hermes에 잘 맞는 첫 작업은 저장소를 바꾸지 않는 쪽에 가깝다. 야간 CI 실패 로그를 원인별로 묶어 아침에 텔레그램으로 보내기. 의존성 업데이트 changelog에서 breaking change 문단만 추려 주간 요약 만들기. 주간 에러 트래커에서 신규 항목만 기존 이슈와 대조해 중복 이슈 생성을 줄이기. 셋 다 읽고, 정리하고, 사람 앞에 놓는 것까지만 한다.
팀에 공유할 한 문장 예는 이렇다. 2주간 Hermes를 Blank Slate와 Docker 백엔드, egress 프록시로 설치해 스테이징 CI 실패 로그 분류만 자동화한다. 검수 시간이 직접 하던 시간의 40% 미만이면 다음 범위를 논의하고, 일일 예산 초과 2회 또는 승인 없는 프로덕션 변경이 1회라도 발생하면 담당자가 즉시 실험 키를 회수한다. 이득과 중지 조건과 담당자가 한 문장에 있으면 승인 문장이 된다. 이득만 있으면 제안이 아니라 희망이다.
OpenClaw도 오픈소스이고 셀프호스팅이며 모델 중립이다. 공식 허브는 docs.openclaw.ai다. 멀티채널 게이트웨이 한 프로세스가 Discord, Telegram, WhatsApp 등에 붙는다. 제3자 비교는 OpenClaw를 스킬 생태계와 멀티에이전트 조율 쪽으로, Hermes를 백그라운드 실행과 메모리 깊이 쪽으로 나누는 경우가 많다. 이 비교는 제3자 평가에 기반한 것이고 프로젝트는 빠르게 바뀐다. 결정 전에 각자 자기 작업 하나로 이틀씩 돌려보는 편이 더 정확하다. 아키텍처 전면 비교는 범위 밖이다.
doctor와 세션 재개
공식 문서가 권하는 복구 순서는 한 줄로 외우는 쪽이 시간을 줄인다. hermes doctor는 인증과 모델, 설정 경로를 본다. hermes model은 provider와 모델을 다시 고른다. hermes setup은 모드와 도구를 다시 탄다. hermes sessions list는 저장된 세션을 보여 준다. hermes --continue는 마지막 세션을 이어 받는다. hermes gateway status는 메시징 프로세스가 살아 있는지를 본다.
응답이 비었거나 깨지면 프로바이더 인증 또는 모델 선택이 먼저다. 커스텀 엔드포인트가 이상한 답을 하면 base URL과 모델명을 다른 클라이언트로 먼저 본다. 게이트웨이는 떴는데 메시지가 안 가면 봇 토큰 또는 allowlist가 미완성인 경우가 많다. --continue가 세션을 못 찾으면 프로필이 바뀌었거나 저장이 안 된 상태다. 모델이 이상하게 폴백되면 라우팅을 끄고 베이스가 안정될 때까지 둔다.
에이전트가 엉뚱한 길로 가고 있으면 새 메시지를 입력하고 Enter를 누르면 현재 작업을 중단하고 새 지시로 전환한다. Ctrl+C도 된다. hermes --tui는 클래식 CLI와 세션, 설정, 슬래시 커맨드를 공유하지만, 모달 오버레이와 논블로킹 입력이 있어서 긴 작업에서 체감이 다르다. TUI와 CLI는 같은 세션 저장소를 쓴다. 프로필이 다르면 continue가 서로를 못 찾는다.
hermes setup agent는 에이전트 세부 설정이다. Blank Slate 다음에 위임과 메모리, cron을 열 때 이 경로가 나온다. hermes tools는 플랫폼별 도구 접근이다. CLI에서 터미널을 허용하고 텔레그램에서 막는 구성이 게이트웨이를 나중에 붙이는 이유와 같다.
hermes doctor가 보는 층은 인증과 모델과 설정 경로다. 게이트웨이 생존은 hermes gateway status다. 둘이 한 화면에 섞이면 모델 오류를 채널 오류로 오인한다. --continue는 마지막 세션 ID를 같은 프로필에서 찾는다. 프로필이 바뀌면 세션 파일이 있어도 이어지지 않는다. TUI hermes --tui는 CLI와 세션 저장소를 공유하지만 모달 오버레이와 논블로킹 입력이 있다. 긴 작업에서 Ctrl+C와 새 메시지 Enter가 현재 턴을 끊는 점은 같다.
설치된 스킬은 자동으로 슬래시 커맨드가 된다. /k8s deploy the staging manifest처럼 쓰면 CLI와 연결된 메신저에서 동작이 같다. 남의 스킬은 보안 스캔을 통과하더라도 절차 내용을 직접 읽고, 스킬은 결국 에이전트에게 이렇게 하라는 지시문이다. 팀 배포 절차를 먼저 ~/.hermes/skills/에 두는 편이 외부 카탈로그보다 앞선다.
첫 작업이 읽기인 이유
야간 CI 실패 로그를 원인별로 묶어 아침에 텔레그램으로 보내는 일은 크론과 게이트웨이가 맡는 전형적인 읽기다. 실패해도 저장소가 안 바뀐다. changelog에서 breaking change 문단만 추리는 일도 같다. 주간 에러 트래커에서 신규 항목만 기존 이슈와 대조하는 일은 중복 이슈 생성을 줄인다. 셋 다 읽고, 정리하고, 사람 앞에 놓는 것까지만 한다.
쓰기로 넘어가는 순간의 신호는 요약이 틀렸다고 파일을 고치게 시키는 것이다. 요약 오류의 대응은 입력 보강이거나 사람이 고치는 일이다. 권한이 품질을 대신하지 않는다. 검수 시간이 직접 하던 시간의 40% 미만이면 다음 범위를 논의하는 문장이 팀에 남아 있으면, 이득과 중지 조건이 한 줄에 있다. 일일 예산 초과 2회 또는 승인 없는 프로덕션 변경 1회가 실험 키 회수 조건이다.
64K 하한은 로컬 모델에서 자주 걸린다. llama.cpp --ctx-size 65536, Ollama -c 65536이 문서 예다. 그보다 작으면 시작 단계에서 거부된다. Portal Quick Setup은 OAuth로 300+ 모델을 붙이지만, 회사 코드가 걸려 있으면 Blank Slate가 앞선다. 끄는 도구가 설정 파일에 기록되지 않으면 업데이트 뒤에 다시 켜질 수 있다.
설치 스크립트 install.sh는 Linux, macOS, WSL2, Android(Termux)에서 hermes를 PATH에 넣는다. PowerShell install.ps1은 Windows 네이티브 경로다. Desktop은 같은 에이전트 루프를 GUI로 연다. hermes setup --portal은 OAuth로 Portal을 붙이는 빠른 길이다. Blank Slate는 프로바이더, File Operations, Terminal만 남긴다. 웹, 브라우저, 코드 실행, 비전, 메모리, 위임, cron, skills, 플러그인, MCP는 초기에 꺼지고 그 꺼짐이 yaml에 기록된다.
hermes config set terminal.backend docker는 명령이 컨테이너 안에서 돌게 한다. hermes egress setup과 hermes egress start는 샌드박스가 진짜 API 키를 보지 못하게 한다. 불투명한 프록시 토큰만 컨테이너에 들어가고, 실제 키는 로컬 TLS 인터셉트 데몬 뒤에 남는다. 현재 Docker에만 연결되어 있다. SSH로 바꾸면 egress 지원 범위를 같이 본다.
hermes skills browse는 허브 목록이다. hermes skills search kubernetes는 키워드 검색이다. hermes skills install openai/skills/k8s의 인자는 source/path 슬러그다. 정확한 슬러그는 browse로 본다. hermes skills opt-in --sync는 선택한 스킬을 활성화한다. 설치된 스킬은 /k8s 같은 슬래시 커맨드가 된다. CLI와 메신저에서 동작이 같다. 남의 스킬은 보안 스캔을 통과해도 지시문이다. 팀 절차는 ~/.hermes/skills/에 먼저 둔다.
게이트웨이 채널 목록에는 Telegram, Discord, Slack, WhatsApp, Signal, SMS, Email, Home Assistant, Mattermost, Matrix, Microsoft Teams가 있다. 같은 에이전트가 채널을 넘나든다. hermes gateway setup은 그 입구를 대화형으로 받고, hermes gateway status는 프로세스가 살아 있는지를 본다. 크론 60초 틱은 그 프로세스 안에 있다. 채널은 평범한 대화 다음이다.
마무리
앞에서 다룬 Hermes Agent를 지금 붙이는 조건의 핵심만 짧게 정리한다.
- Nous Research, MIT, 셀프호스트. 메시징 게이트웨이는 백그라운드 프로세스 하나다.
- 크론 틱은 게이트웨이 안에 있다. 채널은 평범한 대화 다음에 붙인다.
- 64K 컨텍스트는 원문·Quickstart 주장이다. 로컬이면
--ctx-size와-c 65536이 예다. - 회사 코드는 Blank Slate와 Docker, egress가 빠른 Portal보다 앞선다.
- SKILL.md는 필요할 때만 전체를 로드한다. 남의 스킬은 지시문이다.
- 반복, 검증, 롤백이 없으면 후보가 아니다.
- 첫 작업은 저장소를 바꾸지 않는 요약·분류가 맞다.
「권한은 나중에 연다. 게이트웨이는 대화가 된 뒤에 붙인다」 중지 조건과 담당자가 없는 도입 문장은 희망이다. 명령어와 옵션은 활발히 바뀌므로 설치 전 공식 Quickstart를 대조한다.
출처와 링크
- Hermes Agent docs: https://hermes-agent.nousresearch.com/docs/
- Hermes messaging: https://hermes-agent.nousresearch.com/docs/user-guide/messaging/
- Hermes Quickstart: https://hermes-agent.nousresearch.com/docs/getting-started/quickstart
- NousResearch/hermes-agent: https://github.com/NousResearch/hermes-agent
- OpenClaw docs: https://docs.openclaw.ai/
- Gartner 2025-06-25: https://www.gartner.com/en/newsroom/press-releases/2025-06-25-gartner-predicts-over-40-percent-of-agentic-ai-projects-will-be-canceled-by-end-of-2027
- OWASP Top 10 for LLM: https://owasp.org/www-project-top-10-for-large-language-model-applications/
- NIST AI RMF: https://www.nist.gov/itl/ai-risk-management-framework
조사 기준: 2026년 8월. Hermes는 활발히 개발 중이라 명령어와 옵션이 바뀔 수 있다.