바이브코딩
Cloudflare eMudhra 인증서 유출 권고 | cloudflared 2026.10.2 업그레이드 조치 가이드
8개 중간 인증서 취약 키 인시던트 개요와 터널 커넥터 바이너리 및 Docker 컨테이너 재배포 절차
Cloudflare가 2026년 10월 20일 공식 보안 블로그를 통해 8개의 eMudhra 중간 인증서(Intermediate Certificate)와 관련된 개인키가 유출되었다는 보안 권고를 발표했다. 해당 인증서들은 웹 브라우저와 주요 운영체제뿐 아니라 Cloudflare 내부 인프라 전반에서 폭넓게 신뢰받고 있던 인증 체인에 속해 있었다. 취약한 키 구조로 인해 공격자가 임의의 도메인에 대한 위조 인증서를 생성하고 이를 악용해 서버를 사칭하거나 통신 트래픽을 가로채고 변조할 수 있는 위험이 확인되었다.
공식 발표에 따르면 Cloudflare 내부 보안 검토 결과 자사 서비스에서 이번 취약점을 악용한 실제 공격 행위는 확인되지 않았다. Cloudflare는 이번 인시던트가 TLS 암호화 알고리즘 자체의 결함이 아니라 인증서 기반의 상호 인증 체계에 국한된 문제라고 규정했다. 따라서 엣지 네트워크 차단과 더불어 클라이언트 및 서버 운영자가 신뢰 설정과 소프트웨어 버전을 능동적으로 갱신해야 하는 조치가 병행된다.
이번 권고에서 Cloudflare Tunnel 커넥터인 cloudflared에 대한 최소 조치 기준은 2026.10.2 버전으로의 업그레이드다. 컨테이너 환경의 경우 패치가 반영된 최신 이미지를 다시 배포해야 한다. 본 문서는 2026년 10월 27일 기준 Cloudflare의 공식 보안 블로그, 개발자 운영 문서, GitHub 릴리스 내역 및 Go 런타임 보안 데이터베이스를 바탕으로 터널 운영자가 수행해야 할 구체적인 조치 사항을 정리한다.
eMudhra 중간 인증서 취약점 발생 배경과 인시던트 타임라인
이번 보안 권고의 핵심은 eMudhra 인증 기관이 발급한 8개의 중간 인증서에서 취약한 개인키가 발견되었다는 점이다. 루트 인증 기관(Root CA)으로부터 서명 권한을 위임받은 중간 인증서의 개인키가 노출되거나 수학적으로 취약해질 경우, 공격자는 루트 인증 기관의 신뢰를 상속받는 하위 도메인 인증서를 무단으로 생성할 수 있다. 이는 정상적인 신뢰 체인을 이용해 중간자 공격을 감행하거나 서버 가장 행위를 은폐할 수 있는 중대한 인증 결함이다.
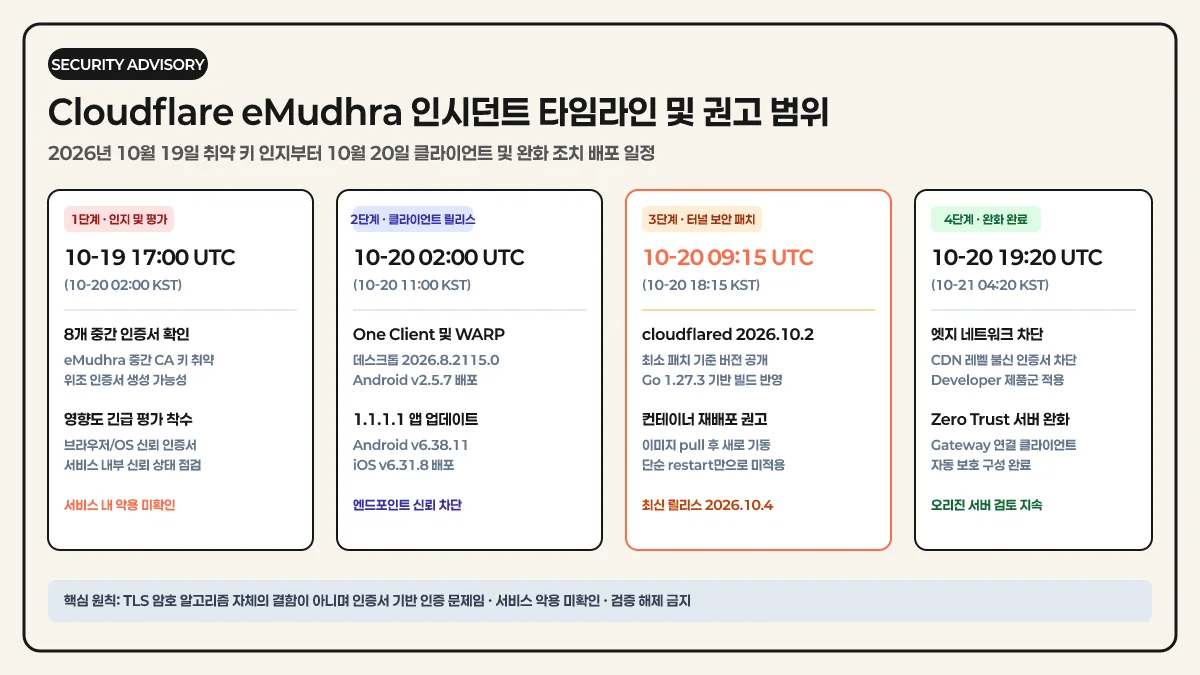
Cloudflare는 사건을 인지한 즉시 단계별 완화 조치와 소프트웨어 업데이트 배포에 착수했다. 공식 발표문에 기재된 타임라인에 따르면 인시던트 인지 시점은 2026년 10월 19일 약 17:00 UTC(한국 시각 10월 20일 02:00)였다. 이후 약 9시간 만에 사용자 단말 보호를 위한 One Client 및 WARP 앱 갱신 버전이 배포되었고, 16시간 뒤인 10월 20일 09:15 UTC에는 Cloudflare Tunnel 커넥터인 cloudflared의 보안 업데이트가 게시되었다. 엣지 네트워크와 CDN, 서버 측 Zero Trust의 완화 조치는 10월 20일 19:20 UTC에 전면 완료되었다.
| 일시 (UTC) | 한국 시각 (KST) | 인시던트 대응 및 릴리스 단계 | 주요 대응 내용 |
|---|---|---|---|
| 2026-10-19 약 17:00 | 2026-10-20 02:00 | 인시던트 인지 및 위험도 평가 | 8개 eMudhra 중간 인증서 개인키 취약점 확인 및 영향도 조사 착수 |
| 2026-10-20 02:00 | 2026-10-20 11:00 | 엔드포인트 클라이언트 배포 | Cloudflare One Client 및 WARP 앱 전 플랫폼 보안 업데이트 게시 |
| 2026-10-20 09:15 | 2026-10-20 18:15 | Cloudflare Tunnel 보안 패치 | cloudflared 2026.10.2 릴리스 게시 및 컨테이너 재배포 권고 |
| 2026-10-20 19:20 | 2026-10-21 04:20 | 엣지 및 서버 측 완화 완료 | CDN 및 Zero Trust Gateway 서버 측 완화 조치 전면 배포 완료 |
cloudflared 커넥터의 업데이트 배경에는 언어 런타임 차원의 보안 조치가 밀접하게 연결되어 있다. cloudflared는 Go 언어로 작성된 네트워크 데몬이다. Go 공식 개발팀은 2026년 10월 19일 crypto/x509 패키지의 보안 취약점을 해결한 Go 1.27.3 버전을 긴급 출시했다. 이 취약점은 공식 데이터베이스상 GO-2026-6809 및 CVE-2026-111943으로 등록되었으며, 시스템 루트 인증서 검증 과정에서 신뢰할 수 없는 중간 인증서 차단 목록을 적용하는 Certificate.Verify 로직을 보강한 내용이다.
Cloudflare는 해당 패치가 포함된 Go 런타임을 즉시 수용하여 cloudflared 태그 2026.10.2를 빌드했다. 릴리스 노트를 살펴보면 2026.10.2 버전에는 Go 런타임을 1.27.3으로 올리고 배포 베이스 이미지인 distroless 이미지를 갱신한 변경 사항이 명시되어 있다. 그 뒤를 이어 2026년 10월 21일에는 Debian 베이스 이미지를 갱신한 2026.10.3이 게시되었고, 10월 26일에는 메트릭 서버 디버그 엔드포인트 허용 목록을 정리한 2026.10.4가 최신 안정 버전으로 배포되었다.
핵심 포인트: Cloudflare가 권고한 터널의 최소 보안 요구 버전은 2026.10.2이며, 조사일 기준 GitHub의 최신 안정 릴리스는 2026.10.4입니다.
Cloudflare 제품군별 보안 업데이트 및 조치 기준 매트릭스
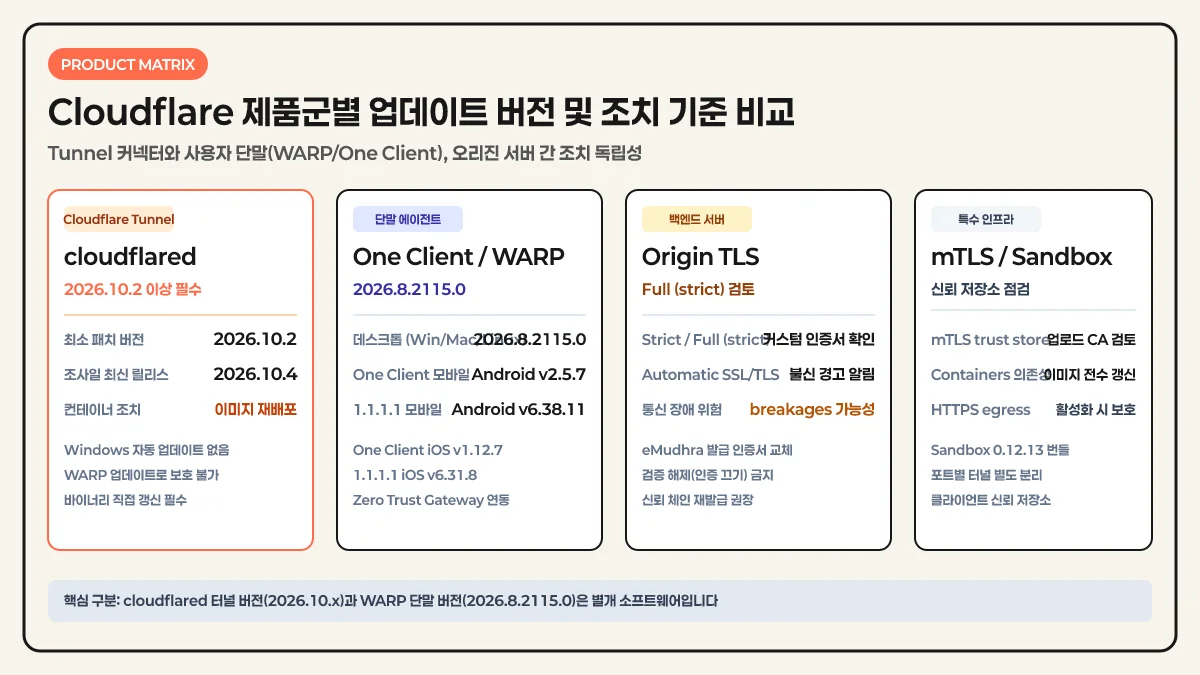
이번 보안 권고에서 많은 인프라 운영자가 혼선을 겪는 부분은 단말 보호 클라이언트와 터널 커넥터의 버전 체계 차이다. Cloudflare는 하나의 공지문 안에서 여러 제품군의 조치 사항을 함께 다루고 있다. 그러나 각 제품은 동작 계층과 실행 환경이 완전히 다르므로 버전 요구 사항과 조치 방식을 명확히 구분해야 한다.
사용자 단말의 웹 트래픽을 중계하는 Cloudflare One Client와 1.1.1.1(WARP) 앱은 데스크톱 기준 2026.8.2115.0 버전이 최신 보안 권고 기준이다. 모바일 환경의 경우 One Client는 Android v2.5.7과 iOS v1.12.7이 권장되며, 1.1.1.1 앱은 Android v6.38.11과 iOS v6.31.8이 대응 버전이다. Zero Trust Gateway 정책이 적용된 상태에서 최신 클라이언트를 구동하는 단말은 엣지 네트워크 레벨에서 자동으로 보호 조치가 적용된다.
반면 사설망 리소스를 외부에 연결해 주는 Cloudflare Tunnel(cloudflared)은 단말 보호 제품과 별개의 서버 소프트웨어다. 따라서 단말용 WARP 클라이언트를 최신 버전으로 판올림했다고 해서 원격 서버에서 실행 중인 cloudflared 커넥터가 자동으로 안전해지지 않는다. 터널 운영자는 서버에 직접 접속해 cloudflared 바이너리 버전을 점검하고 최소 2026.10.2 이상으로 독립적인 업그레이드를 수행해야 한다.
| 제품 및 대상 환경 | 권고 버전 또는 요구 조치 | 배포 채널 및 식별 정보 | 운영자 필수 조치 사항 |
|---|---|---|---|
| Cloudflare Tunnel (cloudflared) | 최소 2026.10.2 이상 (최신 2026.10.4) | GitHub Releases 및 Docker Hub | 바이너리 업데이트 및 컨테이너 이미지 재배포 |
| Cloudflare One Client (Desktop) | 2026.8.2115.0 | Windows, macOS, Linux | 데스크톱 단말 에이전트 버전 갱신 |
| Cloudflare One Client (Mobile) | Android v2.5.7, iOS v1.12.7 | Google Play, Apple App Store | 모바일 업무 단말 클라이언트 업데이트 |
| 1.1.1.1 app (Consumer) | Android v6.38.11, iOS v6.31.8, 데스크톱 2026.8.2115.0 | 앱 마켓 및 클라이언트 패키지 | 일반 사용자 DNS 및 WARP 앱 갱신 |
| Origin TLS Servers | 커스텀 오리진 인증서 및 서버 설정 전수 검토 | Full (strict) 및 Strict 암호화 모드 | 불신 인증서 사용 시 연결 장애(breakages) 방지 |
| Mutual TLS (mTLS) | 업로드된 CA 및 신뢰 저장소(trust store) 재검토 | Zero Trust 대시보드 mTLS 설정 | 클라이언트 인증서 검증용 CA 목록 점검 |
| Cloudflare Containers | 컨테이너 이미지 및 애플리케이션 의존성 전수 검토 | HTTPS egress interception 점검 | 아웃바운드 HTTPS 가로채기 적용 여부 확인 |
백엔드 오리진 서버의 TLS 설정 검토 역시 중요한 관리 과제다. Cloudflare SSL/TLS 암호화 모드를 Full (strict) 또는 Strict로 운용하는 시스템의 경우 오리진 서버에 설치된 자체 인증서가 유출된 eMudhra 체인을 포함하고 있는지 점검해야 한다. Cloudflare는 Automatic SSL/TLS 기능을 개선하여 신뢰할 수 없는 인증서가 사용될 경우 관리자에게 경고 알림을 전달하도록 조치 중이다. 불신 처리된 중간 인증서 체인이 방치될 경우 엣지와 오리진 간 연결 단절(breakages)이 발생할 수 있다.
특수 인프라 영역에서는 mTLS(Mutual TLS)에 업로드된 인증 기관 목록과 컨테이너 환경의 아웃바운드 트래픽 설정을 재확인해야 한다. 고객이 직접 등록한 CA 신뢰 저장소에 eMudhra 관련 인증서가 포함되어 있다면 즉시 삭제하거나 재발급 체인으로 교체해야 한다. Cloudflare Containers 및 Sandboxes 환경에서는 HTTPS egress interception 기능이 켜져 있는 인스턴스는 엣지 차단으로 보호받지만, 포트가 상이하거나 가로채기가 꺼진 환경은 내부 종속 패키지를 전수 갱신해야 한다.
운영체제 및 환경별 cloudflared 2026.10.2 이상 업그레이드 절차
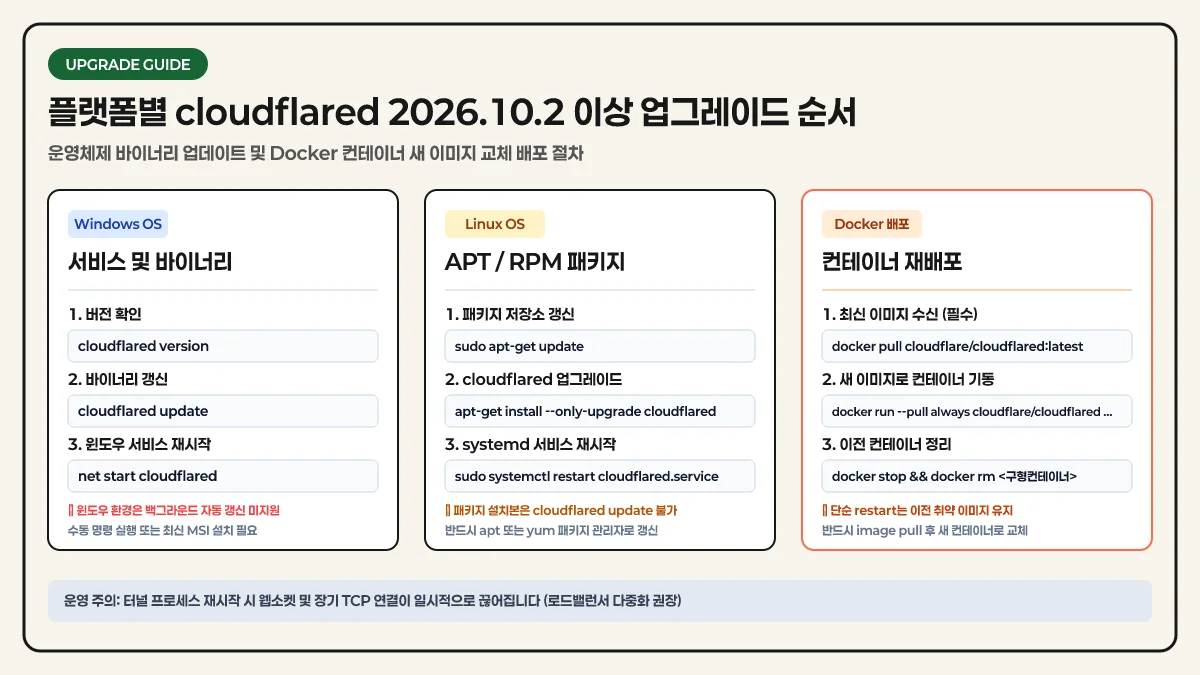
cloudflared 커넥터의 업그레이드 방식은 설치된 운영체제와 배포 형태에 따라 크게 세 가지 경로로 나뉜다. 운영자는 먼저 현재 구동 중인 커넥터의 버전을 정확히 확인한 뒤 환경에 부합하는 명령을 실행해야 한다.
버전 확인은 단독 바이너리나 서비스 환경 모두 동일한 명령줄 인자를 사용한다. 터미널에서 다음 명령을 실행하여 빌드 버전과 빌드 날짜를 점검한다.
cloudflared version출력 결과에서 버전 숫자가 2026.10.2 이상(예: 2026.10.2, 2026.10.3, 2026.10.4)으로 표시된다면 이번 eMudhra 권고에서 요구하는 최소 기준을 충족한 상태다. 만약 2026.10.1 이하이거나 2026.9 이전 버전이라면 아래 절차에 따라 즉시 업그레이드를 진행해야 한다.
첫째, Windows 환경의 단독 바이너리 및 윈도우 서비스 배포다. 공식 운영 문서에 따르면 Windows 환경의 cloudflared는 백그라운드 자동 업데이트를 지원하지 않는다. 따라서 관리자가 직접 업데이트 명령을 내려야 한다. 기본 바이너리 경로(일반적으로 C:\Program Files (x86)\cloudflared\)에서 다음 명령을 순서대로 실행한다.
cloudflared update
net start cloudflared
문서에서는 update 명령 실행 시 프로세스가 스스로 새 바이너리를 내려받아 교체한 뒤 기존 서비스를 끄므로, 갱신 이후 net start 명령을 통해 서비스를 다시 가동하도록 안내한다. 필요에 따라 GitHub 릴리스 페이지나 공식 다운로드 페이지에서 최신 Windows 64비트 MSI 설치 패키지를 내려받아 수동으로 덮어쓰는 방식도 안전하다.
둘째, Linux 환경의 패키지 매니저 배포다. Debian이나 Ubuntu 계열에서 공식 apt 저장소를 등록해 설치한 경우 내장 update 명령을 사용할 수 없으며 운영체제 패키지 관리자를 통해 올려야 한다. 터미널에서 다음 명령을 차례로 실행한다.
sudo apt-get update && sudo apt-get install --only-upgrade cloudflared
sudo systemctl restart cloudflared.service
RHEL, Rocky Linux, CentOS 계열에서 yum 저장소를 이용 중인 경우에는 yum 패키지 관리자를 사용해 단일 패키지를 갱신한 뒤 시스템 데몬을 재시작한다.
sudo yum update cloudflared
sudo systemctl restart cloudflared.service
셋째, Docker 및 컨테이너 배포 환경이다. 이 환경은 가장 빈번하게 실수가 발생하는 지점이다. 많은 운영자가 기존 컨테이너에 대해 docker restart 명령을 내리고 작업이 완료되었다고 오판한다. 그러나 컨테이너를 단순히 재시작하는 것은 호스트에 캐시된 이전 이미지 레이어를 그대로 재가동하는 것에 불과하다.
공식 Docker 이미지의 Dockerfile을 분석해 보면 진입점(ENTRYPOINT)에 이미 --no-autoupdate 플래그가 하드코딩되어 있다. 따라서 컨테이너 내부 프로세스는 스스로 최신 버전을 내려받지 않는다. 컨테이너를 최신 보안 상태로 전환하려면 반드시 원격 저장소에서 새 이미지를 pull 받은 후 컨테이너를 재생성해야 한다.
docker pull cloudflare/cloudflared:latest
docker run --pull always cloudflare/cloudflared:latest tunnel --no-autoupdate run --token <인증토큰>
신규 컨테이너가 정상적으로 가동되어 Cloudflare 대시보드에 활성 상태(HEALTHY)로 연결된 것을 확인한 뒤 이전 컨테이너를 중지하고 정리해야 한다.
| 환경 | 현재 버전 확인 명령 | 업그레이드 수행 명령 | 서비스 재시작 명령 | 자동 갱신 지원 여부 |
|---|---|---|---|---|
| Windows (바이너리/서비스) | cloudflared.exe version | cloudflared update 또는 최신 MSI 설치 | net start cloudflared | 미지원 (수동 갱신 필수) |
| Linux (Debian / Ubuntu) | cloudflared version | sudo apt-get update && sudo apt-get install --only-upgrade cloudflared | sudo systemctl restart cloudflared.service | 미지원 (패키지 관리자 연동) |
| Linux (RHEL / Rocky / Alma) | cloudflared version | sudo yum update cloudflared | sudo systemctl restart cloudflared.service | 미지원 (패키지 관리자 연동) |
| macOS (Homebrew) | cloudflared version | brew upgrade cloudflared | launchctl stop com.cloudflare.cloudflared | 미지원 (brew 수동 갱신) |
| Docker (컨테이너 배포) | docker exec <컨테이너> cloudflared version | docker pull cloudflare/cloudflared:latest | 신규 컨테이너 생성 후 구형 컨테이너 정리 | --no-autoupdate 내장 (미지원) |
터널 운영자가 지켜야 할 보안 원칙과 검증 시 오판 방지
보안 업데이트를 적용하는 과정에서 운영자가 반드시 숙지해야 할 보안 원칙과 흔히 범하기 쉬운 검증 오판 사례들이 있다. Cloudflare 공식 블로그는 개발자와 시스템 관리자를 위해 이와 관련된 핵심 지침을 명확히 제시했다.
가장 중요한 원칙은 인증서 검증을 끄지 말아야 한다는 점이다. 터널 커넥터나 백엔드 서비스 연동 과정에서 TLS 인증서 관련 오류가 발생할 때, 빠른 장애 복구를 목적으로 --no-tls-verify 설정이나 skip-verify 옵션을 활성화하는 사례가 있다. 그러나 인증서 검증을 해제하는 행위는 통신 암호화의 전제 조건인 신뢰 체인을 완전히 파괴하는 행위다. 이는 취약한 중간 인증서를 악용한 위조 공격자에게 문을 열어주는 결과를 초래하므로 절대 회피 수단으로 사용되어서는 안 된다.
또한 일반 웹 브라우저나 curl 명령어 테스트 결과를 맹신해서는 안 된다. 호스트 서버에서 브라우저를 열어 대상 도메인에 정상 접속되거나 터미널에서 curl 명령어가 성공했다고 해서 백그라운드에서 동작하는 데몬이 안전하다고 증명되지 않는다. 웹 브라우저와 curl 도구는 운영체제의 루트 인증서 저장소나 자체 컴파일된 번들을 참조한다. 반면 cloudflared 커넥터나 백엔드 Go 데몬은 독자적인 암호화 검증기(Go crypto/x509)를 사용한다. 따라서 애플리케이션 데몬 바이너리 자체를 최신 버전으로 갱신하지 않으면 브라우저 테스트 결과와 무관하게 취약한 인증 체인에 노출될 수 있다.
URL 경로 정규화(Path Normalization)와의 기능 분리도 확인해야 할 대목이다. Cloudflare는 2026년 10월 22일 별도의 체인지로그를 통해 Cloudflare Tunnel이 URL 경로 정규화를 지원한다고 발표했다. 이 기능은 2026.10.0부터 탑재되었으나 현재 기본 설정은 비활성화 상태다. 공식 계획에 따르면 2027년 1월 25일 이후 출시되는 새 버전부터 기본적으로 활성화될 예정이다. 따라서 이번 2026.10.2 보안 업그레이드를 적용한다고 해서 즉시 URL 경로 정규화가 강제로 켜지거나 오리진 라우팅이 변경되는 것은 아니다.
마지막으로 터널 프로세스 재시작에 따른 일시적 연결 중단에 대비해야 한다. 공식 가이드에 명시되어 있듯이 cloudflared 프로세스를 재시작하면 현재 활성화되어 있는 장기 웹소켓(WebSocket) 세션, TCP 터널링(SSH 등), UDP 흐름이 순시적으로 끊어지게 된다. 서비스 무중단 운영이 필수적인 엔터프라이즈 환경이라면 단일 호스트에 의존하지 않고 다중 커넥터 인스턴스를 서로 다른 가용 영역에 분산 배치하거나 Cloudflare Load Balancing을 전면에 배치하여 순차적 무중단 롤링 업데이트를 수행해야 한다.
마무리
앞에서 다룬 Cloudflare eMudhra 중간 인증서 유출 인시던트와 cloudflared 터널 커넥터의 필수 업그레이드 조치 사항을 정리한다.
- 2026년 10월 20일 발표된 보안 권고는 8개 eMudhra 중간 인증서의 취약한 개인키 문제를 다루며 TLS 암호 알고리즘 자체의 결함은 아니다.
- Cloudflare Tunnel 운영자는 커넥터를 최소 2026.10.2 이상으로 즉시 업그레이드해야 하며 조사일 기준 최신 릴리스는 2026.10.4다.
- Cloudflare One Client(WARP) 업데이트(2026.8.2115.0)와 Tunnel 커넥터는 별개의 소프트웨어이므로 각각 독립적으로 갱신해야 한다.
- Docker 등 컨테이너 환경에서는 단순 재시작으로 패치가 적용되지 않으므로 반드시 새 이미지를 받아 컨테이너를 재배포해야 한다.
- Windows 서비스와 패키지 매니저로 설치된 환경은 자동 갱신을 지원하지 않으므로 운영자가 직접 명령을 실행해야 한다.
- 인증서 오류 발생 시 검증을 비활성화하지 말고 브라우저나 curl 성공 여부를 터널의 안전성 증거로 단정하지 않아야 한다.
「신뢰 검증을 끄지 않고 공식 패키지와 컨테이너 이미지를 최신으로 갱신하는 것이 터널 보호의 기본 원칙이다.」 터널 커넥터 재시작 시 활성 세션이 일시적으로 중단될 수 있으므로 다중 커넥터 구성을 활용해 가용성을 유지하면서 순차적으로 갱신 작업을 진행해야 한다.
출처와 링크
- Cloudflare 공식 블로그: 8 eMudhra certificates are compromised (2026년 10월 20일)
- Cloudflare Tunnel 공식 문서: Update cloudflared (2026년 9월 11일)
- Cloudflare Tunnel 공식 문서: Downloads and Releases (2026년 10월)
- GitHub cloudflared 공식 저장소 릴리스 목록 (2026.10.2 ~ 2026.10.4)
- Go 공식 보안 취약점 데이터베이스: GO-2026-6809 (2026년 10월 21일)
조사 기준일: 2026년 10월 27일.
FAQ
자주 묻는 질문
cloudflared의 권장 최소 버전이 2026.10.2인데 최신 버전인 2026.10.4로 올려도 문제없나요?
문제없습니다. Cloudflare 공식 권고가 제시한 최소 패치 기준은 2026.10.2이며 2026.10.3과 2026.10.4는 그 이후 베이스 이미지 갱신과 디버그 엔드포인트 보안 패치가 반영된 최신 빌드입니다. 따라서 신규 배포 시에는 조사일 기준 최신 안정 버전인 2026.10.4로 업그레이드하는 것이 권장됩니다.
Docker 컨테이너로 실행 중인 cloudflared를 docker restart 명령으로 재기동하면 패치가 적용되나요?
적용되지 않습니다. 기존 컨테이너를 단순히 재시작하면 로컬에 캐시된 이전 버전의 레이어가 그대로 실행되어 취약한 상태가 유지됩니다. 반드시 docker pull cloudflare/cloudflared:latest 명령으로 새 이미지를 내려받은 뒤 기존 컨테이너를 삭제하고 새 이미지로 컨테이너를 다시 생성해야 합니다.
사무실 PC나 서버의 WARP 클라이언트를 최신 버전으로 올리면 터널 커넥터도 함께 보호되나요?
보호되지 않습니다. Cloudflare One Client(WARP)는 단말 트래픽 보호를 위한 엔드포인트 에이전트이며 데스크톱 권장 버전은 2026.8.2115.0입니다. 반면 Cloudflare Tunnel은 사설망 서비스를 외부로 노출하는 서버 커넥터(cloudflared 2026.10.2+)이므로 두 소프트웨어의 바이너리를 각각 독립적으로 갱신해야 합니다.
이번 2026.10.2 업그레이드를 적용하면 URL 경로 정규화 기능이 기본값으로 강제 활성화되나요?
강제 활성화되지 않습니다. Cloudflare Tunnel의 URL 경로 정규화는 2026.10.0에 도입된 별도 기능으로 현재 기본 설정은 비활성화 상태입니다. 공식 로드맵상 새 릴리스에서 기본값으로 켜지는 시점은 2027년 1월 25일 이후이므로 이번 보안 업그레이드로 인해 기존 애플리케이션의 URL 처리 규칙이 변경되지는 않습니다.
터널 연결이나 오리진 서버에서 인증서 오류가 발생할 때 검증 옵션을 끄고 실행해도 되나요?
절대로 비활성화해서는 안 됩니다. TLS 인증서 검증을 끄는 옵션(--no-tls-verify 등)을 적용하면 공격자가 위조한 인증서를 걸러내지 못해 중간자 공격에 완전히 무방비로 노출됩니다. 오류가 발생할 경우 신뢰 저장소와 오리진의 인증서 체인을 올바른 상위 CA로 교체하여 문제를 해결해야 합니다.
curl 명령어나 일반 웹 브라우저로 접속 테스트를 통과했다면 터널 백그라운드 서비스도 안전한가요?
안전을 증명할 수 없습니다. 웹 브라우저나 curl 도구는 운영체제의 신뢰 저장소를 활용하여 인증서를 검증합니다. 반면 터널 데몬이나 백엔드 애플리케이션은 Go 런타임 등 각자 독립적인 검증기를 사용하므로 개별 서비스의 커넥터 바이너리를 직접 업그레이드해야 안전이 보장됩니다.
용어
관련 용어
기술 부채(Technical Debt)의 하네스 버전으로, AI 에이전트를 둘러싼 제약·가드레일·테스트·모니터링 시스템 자체가 복잡해지면서 발생하는 유지보수 부담을 말한다. 하네스 엔지니어링이 '에이전트 실수 시 규칙을 추가하라'는 원칙을 따르다 보면, 시간이 지남에 따라 규칙과 게이트의 수가 기하급수적으로 증가할 수 있다. 50개의 품질 게이트, 30개의 린트 규칙, 20개의 보안 스캔, 100개 이상의 AGENTS.md 규칙이 설정된 환경에서는 이들 간의 충돌, 중복, 모순이 발생하고, 규칙 자체의 업데이트와 관리가 오히려 개발 속도를 저해하는 역설적 상황이 생긴다. 하네스가 자체적인 '제품'이 되면서 자체 버그, 설정 드리프트(drift), 성능 저하, 오탐(false positive) 문제를 야기하는 것이다. 2026년에 새롭게 인식되기 시작한 개념으로, 해결 전략은 주기적인 하네스 감사(audit)를 통해 불필요하거나 중복된 규칙을 정리하고, 가드레일의 투자 대비 효과(ROI)를 측정하여 실질적 가치가 없는 게이트를 제거하는 것이다.
미래 트렌드 자율 소프트웨어 개발인간의 개입 없이(또는 최소한의 개입으로) AI가 독립적으로 소프트웨어를 기획·설계·구현·테스트·배포·유지보수하는 완전 자동화 개발의 비전이다. 현재의 에이전틱 엔지니어링이 '인간 감독 하의 AI 자율 개발'이라면, 자율 소프트웨어 개발은 '감독 없는 완전 자율 개발'을 의미한다. 이미 일부 인상적인 사례가 보고되고 있다: OpenAI가 내부 프로젝트에서 '100만 줄 코드, 인간 작성 0줄'을 달성했다고 발표했으나, 이는 인간 감독(리뷰, 아키텍처 결정, 테스트 설계)이 여전히 필수적이었다는 점에서 '완전 자율'과는 거리가 있다. Rakuten이 1250만 줄 코드베이스를 7시간 만에 처리한 사례도 인상적이지만, 역시 인간의 감독과 지시가 전제되었다. 2026년 현재의 기술 수준에서는 '인간이 전략적 결정을 내리고 AI가 실행하는' 에이전틱 엔지니어링이 실용적 최전선이며, 완전 자율 개발은 AGI에 가까운 기술적 진보가 필요한 것으로 평가된다. 보안, 윤리, 책임 소재 등의 비기술적 과제도 해결되어야 한다.
보안·인증 OWASPOpen Worldwide Application Security Project(OWASP)는 2001년에 설립된 비영리 단체로, 웹 애플리케이션 보안에 대한 표준, 가이드라인, 도구, 교육 자료를 무료로 제공한다. 가장 유명한 산출물은 OWASP Top 10으로, 웹 애플리케이션에서 가장 심각한 10가지 보안 위험을 정기적으로 발표한다. 바이브 코딩에서 OWASP Top 10은 AI가 생성한 코드의 보안 검사 체크리스트로 활용된다. 2021년 기준 Top 10: Broken Access Control(접근 제어 실패), Cryptographic Failures(암호화 실패), Injection(인젝션), Insecure Design(안전하지 않은 설계), Security Misconfiguration(보안 설정 오류), Vulnerable Components(취약한 컴포넌트), Authentication Failures(인증 실패), Data Integrity Failures(데이터 무결성 실패), Logging Failures(로깅 실패), SSRF(서버 측 요청 위조). AI가 생성한 코드를 이 10가지 기준으로 검토하면 주요 보안 취약점을 체계적으로 발견할 수 있다. OWASP는 GenAI(생성형 AI) 보안 가이드라인도 발표하고 있어, LLM 기반 앱의 보안(프롬프트 인젝션, 모델 탈옥 등)에도 기준을 제공한다.
링크
관련 링크
관련 글
관련 글
Recommended
Cloudflare 커스텀 도메인 | 네임서버와 SSL Full Strict
도메인을 샀다고 바로 사이트가 열리지는 않는다. 도메인은 인터넷 주소록에 이름을 등록한 것이고, 그 이름으로 찾아온 방문자를 어느 서버로 보낼지는 DNS라는 안내 데스크가 정한다. 도메인을 판 회사(등록 기관, registrar)와 안내 데스크를 운영하는 곳(네임서버)은 서로 달라도 된다. Cloudflare에 커스텀 도메인을 붙인다는 말은 이 안내 데스크를 Cloudflare로 옮기거나, 하위 도메인 하나만 Cloudflare 쪽으로 연결한다는 뜻이다.
가장 흔한 방법은 풀 셋업(Full setup)이다. Cloudflare가 알려 주는 네임서버 두 개를 등록 기관 관리 화면에 넣고, 존이 Active가 되면 A, AAAA, CNAME, MX 같은 레코드를 Cloudflare DNS 화면에서 고친다. Free와 Pro 플랜의 기본 경로다.…
Three.js 9:16 쇼츠 제작 파이프라인 | 5단계 공정과 외부 에셋 라이선스 스택
Three.js는 웹 브라우저 상에서 인터랙티브 3D 컴퓨터 그래픽을 손쉽게 구현하도록 설계된 오픈소스 자바스크립트 라이브러리입니다. 2026년 10월 기준 공식 릴리스 r186 및 개발 브랜치 버전 0.186.0이 공개되어 있으며, WebGL과 WebGPU 렌더러를 기반으로 별도의 플러그인 설치 없이 크로스 플랫폼 브라우저 환경에서 고성능 3D 장면을 실시간으로 렌더링합니다.
최근 유튜브 쇼츠와 틱톡, 인스타그램 릴스를 비롯한 세로형 숏폼 콘텐츠 시장에서 Three.js를 활용한 9:16 규격의 3D 영상 제작 파이프라인이 실제 제작 공정으로 활발히 구축되고 있습니다. 전통적인 3D 소프트웨어 렌더링 방식과 달리, 웹 기반의 프로그래밍 제어를 통해 카메라 궤적, 조명, 지오메트리 변형을 프레임 단위로 조작하고 이를 고해상도 비디오 클립으로…